
Pendiri Binance Changpeng “CZ” Zhao pada Rabu, 21 Oktober, meminta pengikutnya untuk “sangat berhati-hati” saat mengunjungi situs web mana pun dalam beberapa hari ke depan. Peringatan itu muncul setelah PHP merilis perbaikan bagi dua kerentanan yang memungkinkan penyerang mengambil alih server web tanpa perlu login. Sejumlah besar situs diperkirakan belum memasang tambalan pekan ini, dan sebagian mungkin tidak akan pernah memasangnya.
Peringatan CZ dan Skala Kerentanan PHP
Dalam unggahan pada 21 Oktober, CZ menulis, “Sebut saya paranoid, tetapi berhati-hatilah saat mengunjungi situs web APA PUN dalam beberapa hari ke depan, karena sebagian admin web tidak selalu memperbarui patch keamanan.” Ia merujuk pada dua kerentanan PHP, CVE-2026-109618 dan CVE-2026-109619, yang dijuluki PHP2Shell.
Kedua celah memiliki skor keparahan 9,2 dari 10. Celah ini memungkinkan orang asing menjalankan kode mereka sendiri di server sebuah situs dengan satu permintaan, bahkan sebelum perangkat lunak situs tersebut dimuat. Divisi Siber FBI menyarankan organisasi yang tidak dapat memperbarui sistem untuk mematikannya sementara.
PHP mendesak semua pengguna segera memperbarui ke versi 8.5.12, 8.4.27, 8.3.36, atau 8.2.35. Versi 8.1 dan yang lebih lama tidak mendapatkan perbaikan resmi. Data W3Techs menunjukkan PHP menjalankan 70,5% situs web yang bahasa servernya diketahui, sementara Sansec mencantumkan 11 aplikasi tempat serangan telah dikonfirmasi, mulai dari WordPress dan Magento hingga phpMyAdmin.
Penyerang tidak menunggu patch. Detail celah bocor pada 20 Oktober, sehari sebelum rilis perbaikan, dan honeypot Amazon mencatat upaya eksploitasi sejak 17 Oktober. Peneliti keamanan Kevin Beaumont menyebutnya “salah satu kerentanan terbesar dalam beberapa tahun.”
Mengapa Bug Server Berbahaya bagi Pengguna Kripto
Siapa pun yang mengendalikan server mengendalikan halaman yang dilihat pengguna. Penyerang dapat menyisipkan tombol “connect wallet” palsu atau drainer, skrip yang menguras wallet setelah pengguna menandatangani transaksi, ke situs yang sudah dipercaya.
Insiden serupa pernah terjadi. Pada Juni 2025, peretas mengambil alih front end Cointelegraph dan menampilkan pop-up airdrop palsu kepada pembaca. Salah satu bug baru juga dapat membocorkan memori server, yang mungkin menyimpan kata sandi, sesi login, dan kunci API.
Respons Platform dan Langkah Perlindungan
Platform besar menyatakan sistem mereka aman. BNB Chain mengatakan tumpukan teknologinya “tidak menggunakan PHP,” dan Trust Wallet menyampaikan hal yang sama. Namun, pernyataan itu tidak mencakup blog, halaman token, dan dasbor yang diklik pengguna dalam perjalanan menuju platform tersebut.
Untuk pekan ini, pengguna disarankan:
- Membuka bursa dan wallet dari bookmark, bukan dari tautan.
- Membaca setiap permintaan tanda tangan wallet sebelum menyetujuinya.
- Mengaktifkan login dua faktor dan allowlist alamat penarikan.
- Menyimpan koin jangka panjang di hardware wallet.
Pasar Kripto Belum Menunjukkan Dampak PHP2Shell
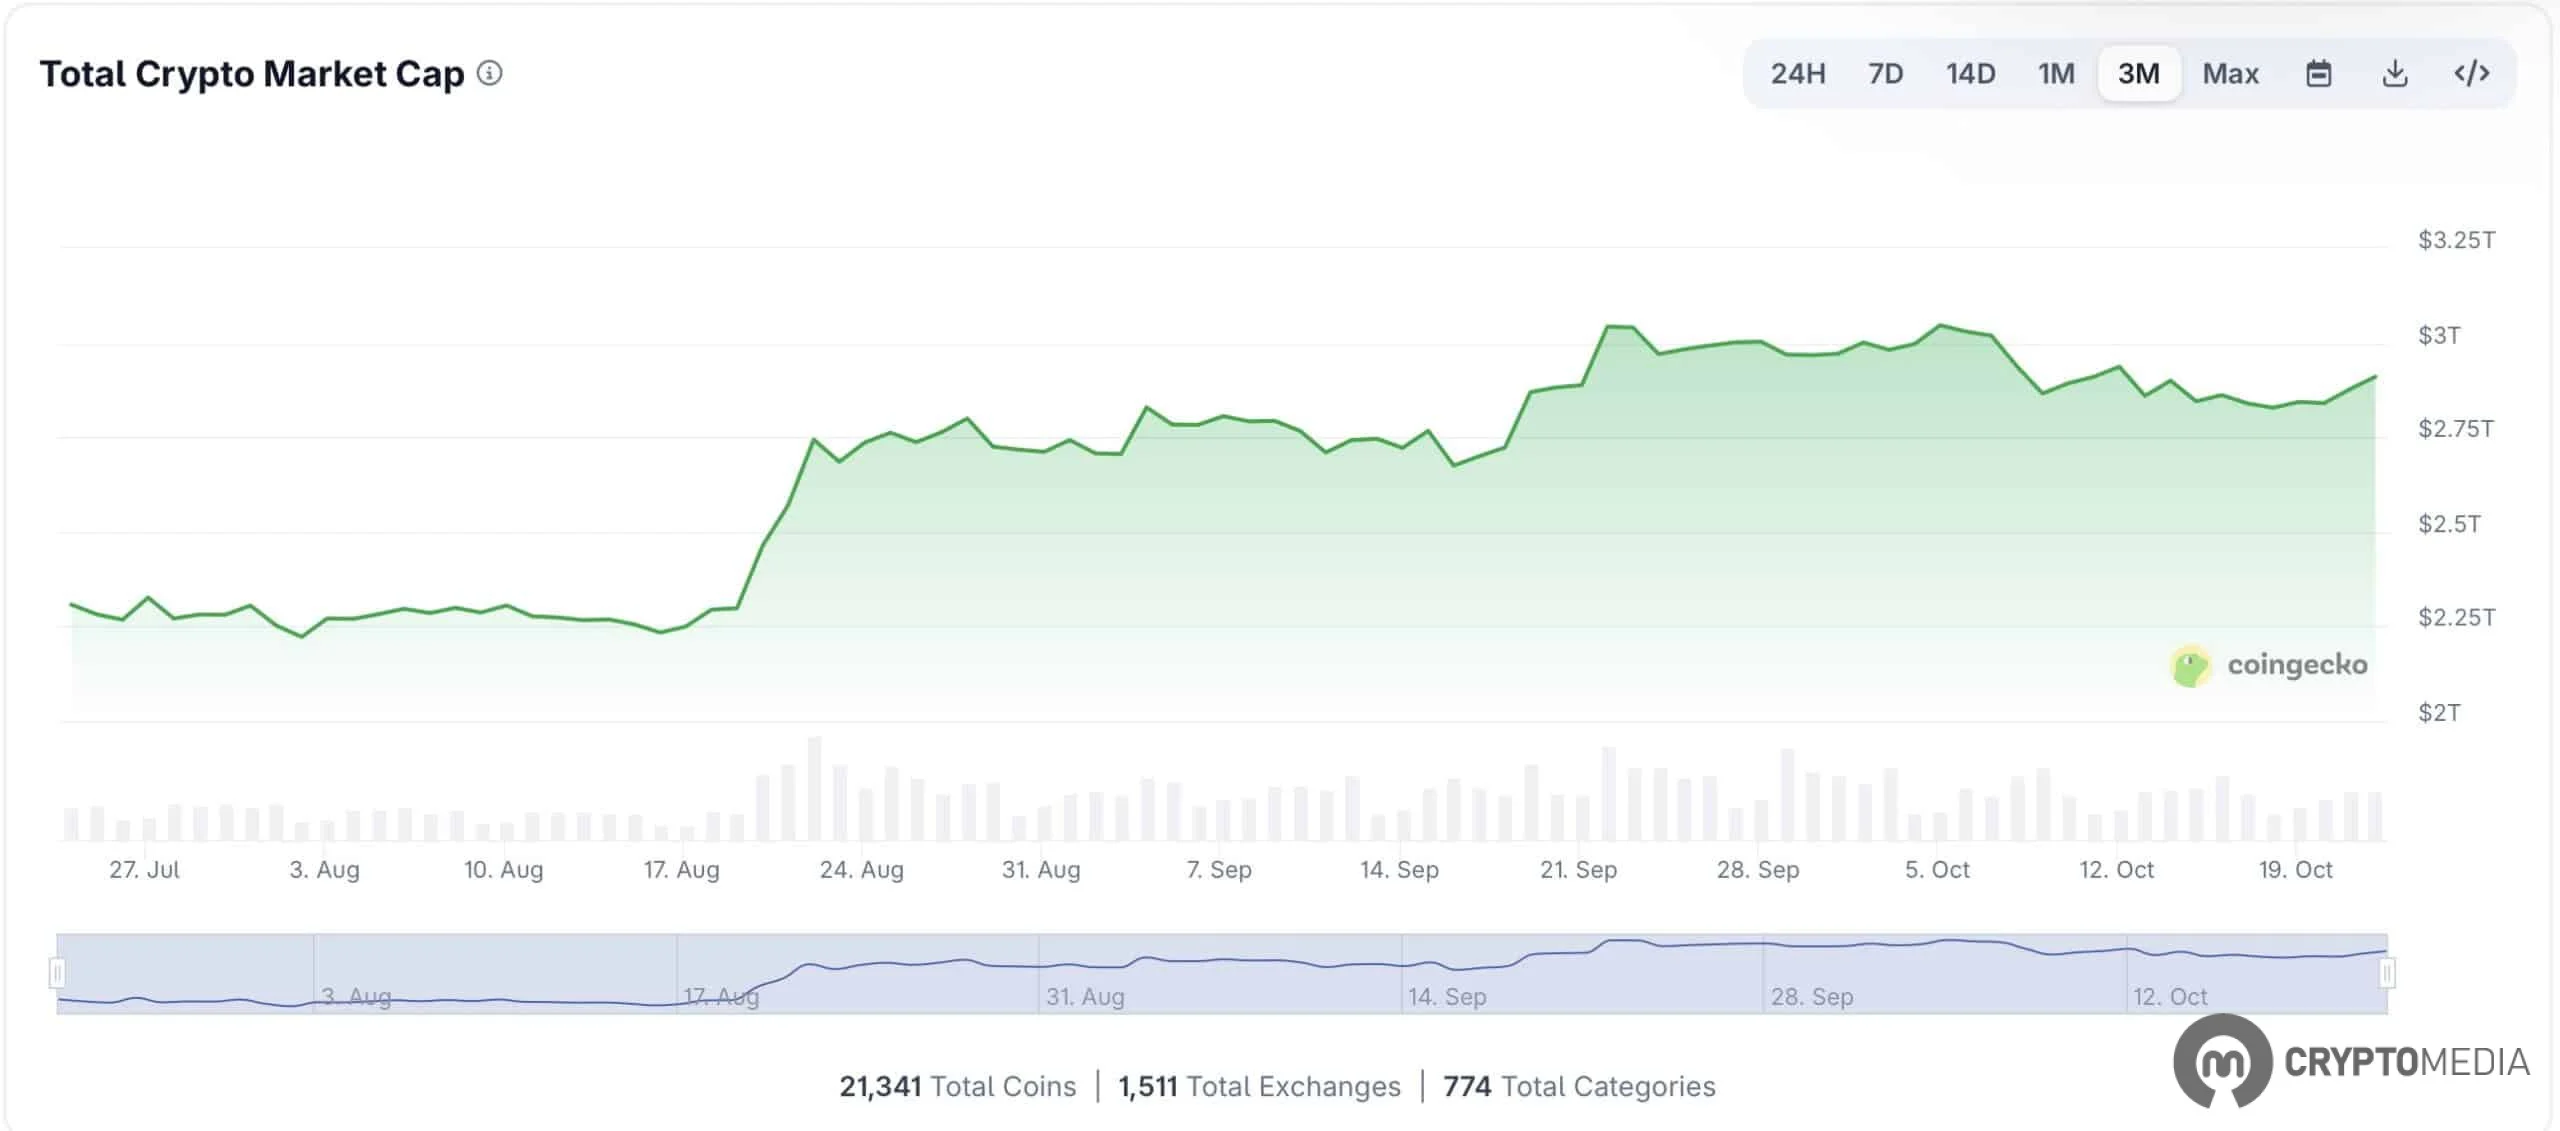
Sejauh ini pasar belum terimbas. Kapitalisasi pasar kripto total berada di US$2,74 triliun, dan koin-koin terbesar turun sekitar 1,5% dalam 24 jam, penurunan yang lebih terkait dengan harga minyak dan berita Iran daripada peretasan. Bitcoin diperdagangkan di US$81.991 (turun 1,5%), Ethereum US$2.409 (turun 1,6%), BNB US$734,59 (turun 1,4%), XRP US$1,33 (turun 1,5%), dan Solana US$104,55 (turun 1,5%).
Bitcoin menguasai 60% pasar, dan Indeks Crypto Fear & Greed berada di angka 68 atau “Greed,” naik dari 63 sehari sebelumnya. Belum ada bursa atau wallet yang melaporkan kerugian terkait PHP2Shell.
Patch untuk kedua kerentanan PHP sudah tersedia. Risiko kini berada pada setiap admin yang belum memasangnya, dan pada siapa pun yang mengunjungi situs mereka.



